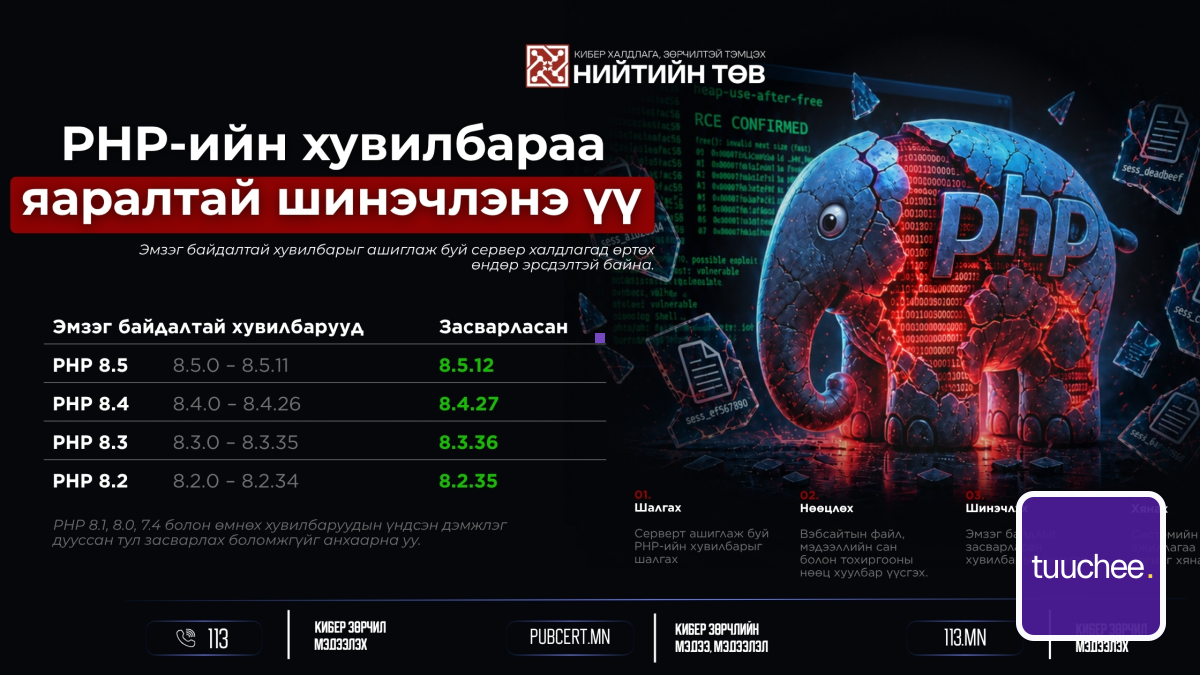
Кибер халдлага, зөрчилтэй тэмцэх нийтийн төвөөс PHP ашигладаг байгууллагуудад хандан сэрэмжлүүлэг гаргалаа. CERT-EU байгууллагаас PHP-д илэрсэн CVE-2026-109618, CVE-2026-109619 дугаартай, CVSS 9.2 үнэлгээ бүхий ноцтой түвшний хоёр эмзэг байдлыг албан ёсоор мэдээлсэн байна.
Халдагчид эдгээр сул талыг ашиглан тодорхой нөхцөлд нэвтрэлтийн баталгаажуулалтгүйгээр сервер дээр хортой код ажиллуулах боломжтой юм. Үүний улмаас байгууллагын мэдээлэл алдагдах, өөрчлөгдөх болон цахим үйлчилгээний хэвийн ажиллагаа тасалдах эрсдэл үүсдэг.
Иймд серверт ашиглаж буй хувилбарыг яаралтай шалгаж, вэбсайт болон мэдээллийн сангийн нөөц хуулбарыг хийхийг зөвлөв. Мөн PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 эсвэл тухайн эмзэг байдлыг зассан шинэчлэлийг суулгаж, системийн лог бүртгэлийг хянах шаардлагатай байна.